Fast jeder Quiz-Baukasten bezeichnet sich als DSGVO-konform. Nachweisen können das aber nur wenige Anbieter. Für Ihr Unternehmen ist das ein echtes Geschäftsrisiko: Sobald Sie ein Formular zur Lead-Generierung einbauen, ein YouTube-Video einbetten oder Tracking-Pixel nutzen, verarbeiten Sie personenbezogene Daten (PII).
Und damit trägt Ihre Organisation die Verantwortung dafür, wohin diese Daten fließen. Bei bislang verhängten Bußgeldern von 7,16 Milliarden Euro (Stand: 1. Oktober 2026) ist die EU-Datenschutz-Grundverordnung (DSGVO) kein Randthema – schon ein einziges eingebettetes, nicht konformes Quiz oder eine Umfrage kann Marken, Publisher und Medienhäuser rechtlich in Schwierigkeiten bringen.
In diesem Leitfaden erklären wir in einfacher, verständlicher Sprache, was es wirklich heißt, ein DSGVO-konformer Quiz-Maker zu sein – auch für interaktive Inhalte wie Umfragen, Befragungen und Spiele. Außerdem beantworten wir die Fragen, die Ihre Rechts- und Datenschutzteams am wahrscheinlichsten stellen werden, und liefern eine 12-Punkte-Checkliste, mit der Sie jeden Online-Quiz-Baukasten prüfen können – auch uns.
Das Wichtigste in Kürze – so wählen Sie einen DSGVO-konformen Quiz-Maker
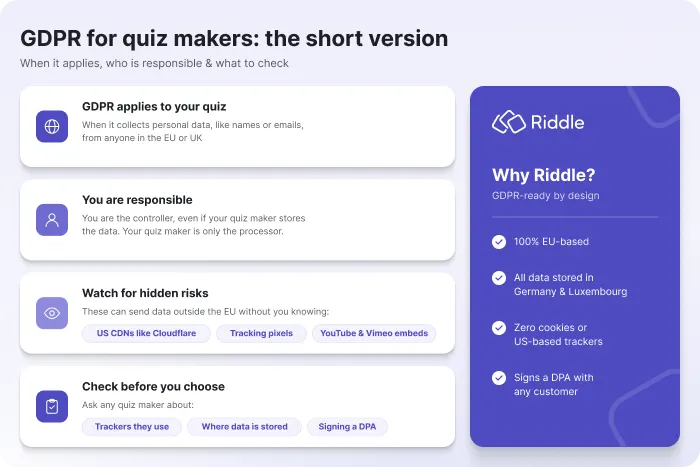
- Die DSGVO greift immer dann, wenn Ihr Quiz, Ihre Umfrage oder ein anderer interaktiver Inhalt personenbezogene Daten – etwa Namen oder E-Mail-Adressen – von Usern in der EU oder im Vereinigten Königreich erhebt.
- Wichtig: SIE sind für die personenbezogenen Daten verantwortlich – auch wenn Ihr Quiz-Maker sie speichert. Im Sinne der DSGVO ist der Anbieter Auftragsverarbeiter, Sie sind der Verantwortliche.
- Achten Sie auf versteckte Risiken: US-basierte CDNs (wie Cloudflare), Tracking-Pixel sowie eingebettete Vimeo- oder YouTube-Videos können personenbezogene Daten Ihres Publikums aus der EU übertragen – ohne dass Ihr Team es merkt.
- Klären Sie vor der Wahl eines Online-Quiz-Makers, welche Tracker er einsetzt, wo die Daten gespeichert werden und ob er einen Auftragsverarbeitungsvertrag (AVV) abschließt. Genau das deckt unsere praktische 12-Punkte-Checkliste weiter unten ab.
- Warum Riddle? Riddle ist zu 100 % in der EU ansässig und speichert alle Daten in Luxemburg und Deutschland. Riddle setzt keinerlei Cookies oder US-Tracker ein und bietet einen AVV, den jeder Kunde unterzeichnen kann.
Was bedeutet „DSGVO-konform“ eigentlich?
Die Datenschutz-Grundverordnung (DSGVO) ist das Datenschutzgesetz der EU. Vereinfacht gesagt: Wenn Sie Daten nutzen oder erheben, mit denen sich eine Person identifizieren lässt (sogenannte PII), brauchen Sie dafür einen guten Grund, müssen offen und transparent erklären, wie und warum Sie das tun, und sind dafür verantwortlich, diese Daten korrekt zu schützen. DSGVO-konform zu sein heißt, diese Schritte ernst zu nehmen – und nicht nur ein Häkchen zu setzen.
Für wen gilt die DSGVO?
Der Geltungsbereich der DSGVO ist enorm: Sie betrifft jede Organisation, die personenbezogene Daten von Menschen in der EU verarbeitet. Ob Sie ein US-Publisher mit Usern in Deutschland sind oder ein japanisches Medienhaus mit Publikum in Frankreich – die DSGVO gilt für Sie. Und es wird noch umfassender: Nach dem Brexit hat das Vereinigte Königreich die UK GDPR eingeführt, die ganz ähnlich funktioniert.
Die 7 Grundsätze der DSGVO
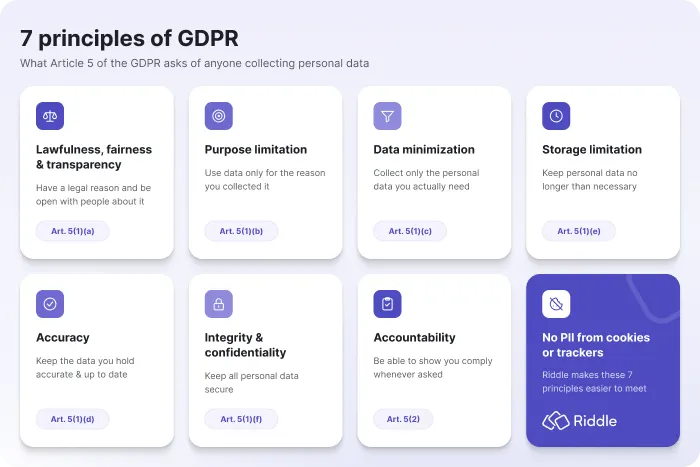
Die sieben Grundsätze sind in Artikel 5 DSGVO festgelegt:
- Rechtmäßigkeit, Verarbeitung nach Treu und Glauben, Transparenz: Sie brauchen eine Rechtsgrundlage für die Verarbeitung personenbezogener Daten und müssen den Menschen, von denen Sie die Daten erheben, klar und offen sagen, was Sie tun.
- Zweckbindung: Erheben Sie PII nicht für einen Zweck, um sie dann für etwas anderes zu nutzen (z. B. E-Mail-Adressen für ein Quiz-Gewinnspiel sammeln und sie anschließend in einen Marketing-Newsletter-Verteiler aufnehmen).
- Datenminimierung: Statt alles zu sammeln, was geht, dürfen Sie nur die personenbezogenen Daten erheben und verarbeiten, die für den jeweiligen Zweck nötig sind.
- Speicherbegrenzung: Bewahren Sie personenbezogene Daten nicht länger auf als nötig.
- Richtigkeit: Sie müssen sicherstellen, dass die erhobenen personenbezogenen Daten aktuell und korrekt sind.
- Integrität und Vertraulichkeit: Personenbezogene Daten müssen Sie sicher aufbewahren.
- Rechenschaftspflicht: Ihr Unternehmen oder Ihre Organisation muss auf Nachfrage nachweisen können, dass Sie die Vorgaben einhalten.
Kleine Randbemerkung: Riddle erhebt in Ihren Riddles keine PII über Cookies oder Tracker – das macht es Ihrem Team deutlich leichter, diese 7 Grundsätze einzuhalten.
Warum ist die DSGVO so wichtig, wenn Sie einen Online-Quiz-Maker nutzen?
Mit ihrem Inkrafttreten im Mai 2018 war die DSGVO eine Revolution im Datenschutzrecht. Jede Website, die personenbezogene Daten (Name, E-Mail-Adresse, sogar IP-Adressen) von Besuchern aus der EU erhebt, riskiert hohe Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist. Das gilt unabhängig davon, ob das Unternehmen seinen Sitz in der EU hat oder nicht.
Online-Quizze sind dabei besonders risikoreich. Sie sind nachweislich hervorragend geeignet, um Website-Besucher zu aktivieren – vor allem, um E-Mail-Adressen zu sammeln und potenzielle Kunden zu qualifizieren. Wer aber E-Mail-Adressen und personenbezogene Daten erhebt, muss die aktuellen Datenschutzvorgaben einhalten.
Wir haben diesen Leitfaden als Zusammenfassung der wichtigsten Bereiche erstellt, auf die Sie achten sollten, wenn Sie mit Riddles Quiz-Maker DSGVO-konforme interaktive Inhalte erstellen möchten. 2026 ist DSGVO-Konformität wichtiger denn je: Gegen Google wurde ein Bußgeld von 403 Millionen Euro verhängt, gegen Meta eines von 360 bis 430 Millionen Euro – und seit 2018 summieren sich die Bußgelder auf über 7,1 Milliarden Euro.
Lesen Sie weiter und gehen Sie unsere DSGVO-Checkliste für Quiz-Maker durch. Sie enthält die zentralen Fragen, die jede Website ihrem Online-Quiz-Maker stellen sollte, um die DSGVO einzuhalten. Von Servern über Opt-ins bis zum Datenschutz: Wir zeigen Ihnen die 12 Faktoren, mit denen Sie prüfen, ob Ihr Quiz-Maker sicher ist.
Die DSGVO hat zudem weltweit weitere Datenschutzgesetze inspiriert – darunter den kanadischen PIPEDA, den kalifornischen CCPA, das chinesische PIPL und viele andere.
Die gute Nachricht: Diese Länder nutzen die DSGVO als Vorbild. Wer die DSGVO einhält, erfüllt damit in der Regel automatisch auch diese anderen Vorgaben.
Wie bei allen Datenschutzthemen gilt aber: Sprechen Sie am besten mit Ihrem Datenschutzbeauftragten oder Ihrer Rechtsabteilung.
Warum ist ein DSGVO-konformer Quiz-Maker so entscheidend?
Online-Quiz-Maker sind leistungsstarke Werkzeuge für Marketing- und Content-Teams: Quizze, Umfragen, Minigames und andere Formate steigern die Verweildauer, weil sie passive Leser zu aktiven, klickenden und engagierten Usern machen.
Diese Interaktivität bringt unter der DSGVO aber auch Risiken mit sich. Wenn Sie über Quizze und integrierte Formulare zur Lead-Generierung Zero-Party- und First-Party-Daten erheben, sammeln Sie personenbezogene Daten (PII). Und wenn Sie Inhalte wie YouTube- oder Vimeo-Videos oder Google Fonts in ein Quiz einbetten, kann Ihr Publikum getrackt werden.
Das ist keine graue Theorie. Die EU verlangt Transparenz bei der Erhebung und Nutzung personenbezogener Daten. Intersport musste 3,5 Millionen Euro Bußgeld zahlen, weil Daten von Mitgliedern des Kundenprogramms an soziale Netzwerke übermittelt wurden. Solocal Marketing Services wurde mit 900.000 Euro belegt, weil das Unternehmen Daten aus Gewinnspielen von Publishern ohne Einwilligung an Dritte weitergab.
Auch die Übermittlung von PII in die USA ist riskant: Die Entscheidung des Supreme Court vom Juni 2026, die die Unabhängigkeit der Federal Trade Commission einschränkt, könnte dazu führen, dass die EU den bestehenden EU-US-Datenschutzrahmen kippt.
Verantwortlicher oder Auftragsverarbeiter: Wer ist wofür zuständig?
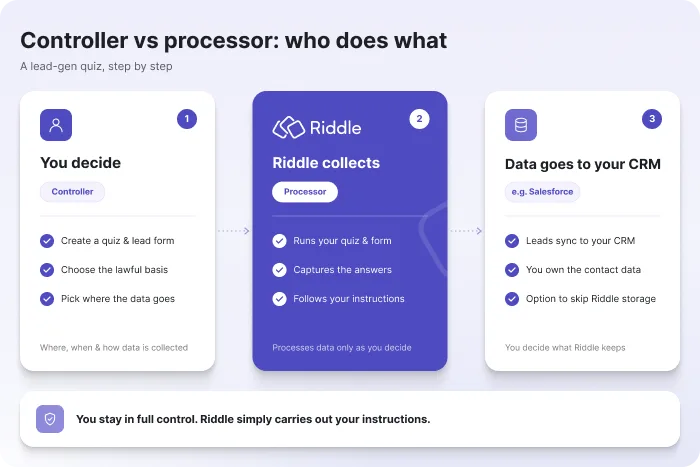
Das ist die Grundsatzfrage, wenn es um DSGVO-Konformität geht. Riddles Quiz-Baukasten macht es einfach: Als Ersteller des interaktiven Inhalts sind Sie der Verantwortliche, während Riddle der Auftragsverarbeiter ist.
Als Verantwortlicher entscheiden Sie, wie und wann personenbezogene Daten Ihres Publikums erhoben werden – und, genauso wichtig, auf welcher Rechtsgrundlage. Riddle verarbeitet diese Daten dann nach Ihren Weisungen.
Ein Beispiel aus der Praxis:
- Als Verantwortlicher entscheiden Sie, ein Quiz mit einem Formular zur Lead-Generierung als Teil eines automatisierten Gewinnspiels auf Riddle zu erstellen.
- Riddle erhebt die Daten mit seiner Software.
- Sie entscheiden außerdem, die PII an Ihr eigenes CRM (z. B. Salesforce) zu senden – und sie nicht auf Riddles Servern zu speichern.
Sie behalten die volle Kontrolle und legen fest, wo, wann und wie Daten erhoben werden – Riddle setzt Ihre Vorgaben einfach um.
Was ist ein AVV (Auftragsverarbeitungsvertrag)?
Die EU verlangt außerdem, dass Verantwortliche und Auftragsverarbeiter einen schriftlichen Vertrag darüber abschließen, wie personenbezogene Daten behandelt werden. Riddle hat einen belastbaren AVV, den Tausende Publisher, Marken und Sportorganisationen unverändert unterzeichnet haben. Im Rahmen von Riddles Enterprise-Plan können Sie aber auch Ihren eigenen Auftragsverarbeitungsvertrag verwenden.
Anfragen Ihres Publikums zu den eigenen Daten
Personenbezogene Daten zu sammeln ist aus Marketingsicht großartig – bringt unter der DSGVO aber Pflichten mit sich. Möchte jemand seine Daten einsehen, löschen oder berichtigen lassen, liegt das bei Ihnen als Verantwortlichem. Und die Uhr läuft: Sie haben einen Monat Zeit, um die meisten Anfragen zu bearbeiten – bei vielen oder komplexen Anfragen bis zu zwei weitere Monate.
Die gute Nachricht? Mit Riddles Quiz-Maker ist das ganz einfach. Jeder Lead hat ein eigenes Opt-in-Kennzeichen samt Zeitstempel, sodass Sie jederzeit sehen, wann ein User eingewilligt hat. Personenbezogene Daten können Sie in Riddle außerdem mit einem Klick löschen.
Datenpannen – Meldepflichten
Sie stehen auch in der Pflicht, wenn es eine Datenpanne mit PII Ihres Publikums gibt: Dann müssen Sie die zuständige Datenschutzbehörde innerhalb von 72 Stunden informieren. Ihr Auftragsverarbeiter muss also schnell handeln, damit Ihnen genug Zeit zum Reagieren bleibt.
Riddle hatte seit dem Start 2014 noch nie eine Datenpanne. Und weil wir die DSGVO konsequent einhalten, können Sie sich auf eine umgehende Benachrichtigung verlassen.
E-Mail-Adressen und personenbezogene Daten sammeln
Beim Umgang mit personenbezogenen Daten müssen Sie besonders aufmerksam sein:
- Holen Sie eine Einwilligung ein. Schauen Sie sich unsere Vorlagen mit beispielhaften rechtlichen Formulierungen an, um DSGVO-konform zu bleiben, sowie die Hinweise der britischen Datenschutzbehörde ICO dazu, wie eine wirksame Einwilligung aussieht.
- Nutzen Sie Double-Opt-in (DOI) – per E-Mail oder per Einmalcode –, um DSGVO-konform zu bleiben. Verwenden Sie außerdem eine Opt-in-Checkbox, die nie vorab angehakt ist.
- Speichern Sie Lead-Daten in Riddle oder über eine Integration wie Brevo.com, die ebenfalls DSGVO-konform ist. Die Option „In Riddle speichern“ ist praktisch für alle, die keine Daten an ein anderes E-Mail-Tool oder eine Marketing-Software senden möchten.
- Speichern Sie Lead-Daten in Ihrem eigenen Tool. Wenn Sie Ihre Lead-Daten auf anderem Weg speichern, stellen Sie sicher, dass dieser DSGVO-konform ist. (Die meisten populären US-Anbieter sind vermutlich problematisch.) (Liste DSGVO-konformer Tools)
- Meta-(Facebook-)Pixel. Der Einsatz des FB-Pixels ist datenschutzrechtlich umstritten. Wir raten davon ab.
Einbettungen, Schriften, Cookies und CDNs
Multimedia wie Videos macht Ihre Online-Inhalte deutlich wirkungsvoller. Es gibt jedoch Fallstricke, denn viele Dienste sammeln personenbezogene Daten Ihres Publikums.
Insbesondere sollten Sie diese drei Dienste meiden:
- YouTube
- Vimeo
- X (Twitter)
Wenn Sie diese Dienste nutzen, müssen Sie die User unbedingt um Erlaubnis bitten, bevor der Inhalt geladen wird, denn diese Tools setzen ein Cookie.
Damit das ganz einfach geht, können Sie in Riddle einen Einwilligungsbildschirm erstellen und anzeigen, bevor Inhalte dieser Netzwerke geladen werden. In diesem Hilfe-Artikel erfahren Sie, wie Sie die Funktion nutzen.
Auch Google Fonts sind ein heikles Thema: Werden sie direkt von Google ausgeliefert, besteht das Risiko, dass Google Daten über Ihre User sammelt. Riddle hostet Google Fonts selbst und umgeht dieses Problem damit vollständig.
Sie möchten Videos in Ihrem Riddle verwenden?
Wir empfehlen, MP4-Videodateien hochzuladen, denn diese werden auf unseren Riddle-Servern gehostet (enthalten in Riddles Business- und Enterprise-Plan). Riddle setzt keine Cookies oder Tracker, weil uns Ihre Privatsphäre und die Ihrer Quizteilnehmer wichtig ist – so bleiben auch Ihre Multimedia-Inhalte DSGVO-konform.
(Außerdem sehen die Videos so viel besser aus – ohne dass YouTube, Vimeo oder Twitter ihr eigenes Branding und ihre Bedienelemente in Ihr Riddle einblenden.)
Wenn Ihre Videos auf Ihren eigenen Servern bleiben sollen, können Sie Ihre Mediathek direkt in Riddle einbinden. Mit dieser Option aus Riddles Enterprise-Plan werden Videos direkt von Ihren Servern ausgeliefert – das hilft Publishern und Medienhäusern bei Lizenzvereinbarungen.
12-Punkte-DSGVO-Checkliste für Quiz-Maker
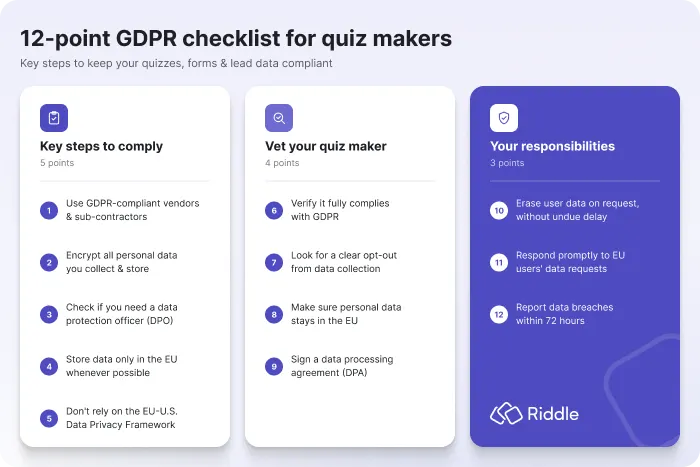
Die wichtigsten Schritte zur DSGVO-Konformität
- Arbeiten Sie nur mit DSGVO-konformen Anbietern und Subunternehmern.
- Verschlüsseln Sie alle personenbezogenen Daten, die Sie erheben und speichern.
- Prüfen Sie, ob Sie einen Datenschutzbeauftragten (DSB) benennen müssen – das ist Pflicht, wenn Sie eine öffentliche Stelle sind oder große Mengen sensibler Daten verarbeiten.
- Speichern Sie Daten wann immer möglich AUSSCHLIESSLICH in der EU. Zwar erlaubt das EU-US Data Privacy Framework von 2023 derzeit Übermittlungen in die USA – aber denken Sie daran: Das höchste EU-Gericht hat die beiden Vorgängerabkommen (Privacy Shield und Safe Harbor) gekippt. Wenn Ihre Daten in der EU bleiben, sind Sie konform, ganz gleich, wie künftige Gerichte oder Regierungen entscheiden.
- Verlassen Sie sich nicht auf Regelungen wie das EU-US Data Privacy Framework von 2023.
Quiz-Maker und DSGVO – worauf Sie achten sollten
- Ist Ihr Quiz-Maker vollständig DSGVO-konform? Prüfen Sie den Anbieter gründlich. Die meisten Quiz-Maker behaupten, DSGVO-konform zu sein – sind es aber nicht.
- Gibt es ein klares Opt-out-Verfahren, wenn Sie nicht möchten, dass der Quiz-Maker Daten erhebt?
- Bleiben alle personenbezogenen Daten, die Ihr Quiz-Maker erhebt, zwingend in der EU?
- Können Sie mit dem Quiz-Anbieter einen Auftragsverarbeitungsvertrag (AVV) abschließen?
Ihre Pflichten als Unternehmen
- Sie müssen die Daten eines Users löschen, wenn er das verlangt – und zwar „unverzüglich“.
- Sie müssen Anfragen von Usern aus der EU zur Nutzung ihrer Daten zeitnah beantworten.
- Sie müssen Datenpannen innerhalb von 72 Stunden melden.
Welche Fragen stellen Datenschutz- und Rechtsteams am häufigsten zu DSGVO-konformen Quizzen und interaktiven Inhalten?
Die Entscheidung für Riddle als Quiz-Maker für Ihre Ziele in puncto Nutzerbindung und Datenerhebung ist erst der Anfang. Im nächsten Schritt geht es darum, dass sich Ihre Kolleginnen und Kollegen aus Recht und Datenschutz mit Riddles Informationssicherheit und Datenschutz-Setup wohlfühlen – gerade mit Blick auf die DSGVO.
Gehen wir die Fragen der Reihe nach durch:
Wer ist Auftragsverarbeiter – und wer ist Verantwortlicher?
Das ist die wichtigste Frage für die DSGVO-Konformität. Riddle macht es Ihnen leicht: Sie sind der Verantwortliche, Riddle ist der Auftragsverarbeiter. Mehr dazu lesen Sie weiter oben.
Für die Abrechnungs- und Kontodaten unserer Quiz-Maker-Kunden ist Riddle ebenfalls Verantwortlicher – wie jeder andere Anbieter auch.
Wo werden Riddles Daten gespeichert?
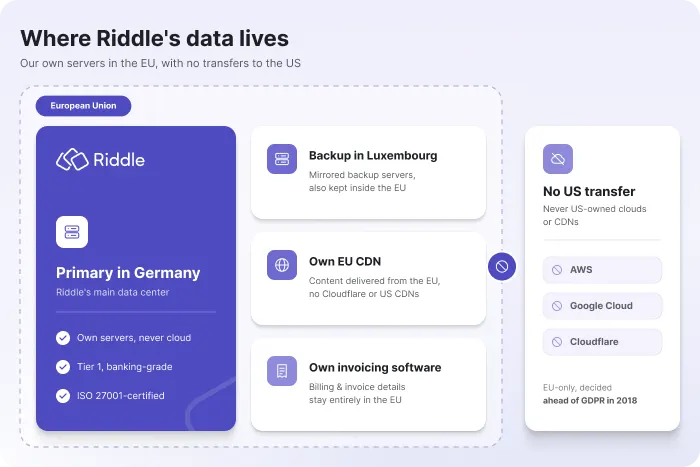
Vor dem Inkrafttreten der DSGVO im Jahr 2018 haben wir eine strategische Grundsatzentscheidung getroffen: Wir setzen ausschließlich auf eigene Server in der Europäischen Union und niemals auf Cloud-Angebote wie das US-amerikanische AWS oder Google Cloud. Das Risiko, dass Daten die EU verlassen, war uns schlicht zu groß.
Riddle ist ISO-27001-zertifiziert und betreibt seine Primärserver in Tier-1-Rechenzentren auf Banken-Niveau – der Hauptstandort liegt in Deutschland, gespiegelte Backup-Server stehen in Luxemburg.
Darüber hinaus betreiben wir unser eigenes CDN (Content Delivery Network) in der EU – dadurch müssen wir weder Cloudflare noch andere US-CDNs nutzen.
Wir sind sogar so weit gegangen, eine eigene Rechnungssoftware zu entwickeln, damit sämtliche Abrechnungs- und Rechnungsdaten unserer Kunden vollständig in der Europäischen Union bleiben.
Setzt Riddle Unterauftragsverarbeiter ein? Gibt es Übermittlungen in die USA?
Wir haben eine sehr kurze Liste von vier Unterauftragsverarbeitern, alle mit Sitz in der EU. Der wichtigste ist Brevo (früher Sendinblue) für unsere Support-Chat-Software. Die Integration erfolgt per Framing – der Dienst ist also ein direktes Fenster zum Online-Angebot von Brevo. Die gesamte Kommunikation in der Chatbox läuft über einen Server der Brevo/Sendinblue GmbH, und Brevo verarbeitet sämtliche Daten ausschließlich selbst (Datenschutzerklärung); an Riddle werden keine Daten weitergegeben.
Die anderen drei sind Telehouse und Luxconnect, unsere Server-Anbieter, sowie Probe Networks, unser IT-Dienstleister.
Und zum Abschluss: Durch diese strikte Begrenzung der Unterauftragsverarbeiter finden keinerlei Übermittlungen in die USA statt.
Was ist mit Cookies? Müssten wir Riddle in unser Cookie-Banner aufnehmen?
Riddle setzt in den für Ihr Publikum sichtbaren Riddle-Inhalten weder Cookies noch Tracker. Stattdessen bieten wir die Möglichkeit, Local Storage zu nutzen: Dabei werden Boolean-Flags auf dem Gerät einer Person gespeichert, die festhalten, ob sie das „So funktioniert’s“-Onboarding für drei Riddle-Formate (Order It, Swiper, Flashcard) bereits abgeschlossen hat.
Darüber hinaus nutzen wir Local Storage nur, wenn Sie unsere Sicherheitsfunktion „Eine Stimme pro Browser“ oder die Option „Nutzer merken“ aktiviert haben. Die Option „Nutzer merken“ kann personenbezogene Daten auf einem Gerät speichern, damit Formulare innerhalb des Riddles automatisch ausgefüllt werden können.
Kurz gesagt: Wenn Sie lieber gar keine Daten im Local Storage ablegen möchten, gehen Sie so vor:
- Lassen Sie „Nutzer merken“ deaktiviert
- Verwenden Sie keinen der folgenden Blocktypen: Order It, Swiper, Flashcard
- Lassen Sie „Eine Stimme pro Browser“ deaktiviert
Zur Unterstützung der Compliance können Sie außerdem Riddles Projekt-Presets (oder globale Projekt-Presets) nutzen, um diese Einstellungen automatisch anzuwenden – und unsere detaillierten Nutzer-Rollen, damit niemand sie überschreiben kann.
Werden unsere Daten zum Training von KI-Modellen verwendet?
Die kurze Antwort? Nein – auf keinen Fall. Publikumsdaten von Riddle-Kunden werden niemals zum Training von KI verwendet.
Wir nutzen KI, um unseren Kunden zu helfen, sowie teilweise im Marketing. Das kann Kontaktdaten umfassen, dazu Informationen aus Support-Chats und E-Mails sowie grundlegende Metadaten wie Marketing-Kanal, Datum und Uhrzeit.
Warum? KI hilft uns, wiederkehrende Support-Probleme zu erkennen, Produktanfragen in unsere CRM-Software einzusortieren und unsere Marketing-Kommunikationssoftware zu betreiben.
Die Rechtsgrundlage dafür? Im Support ist das die Vertragserfüllung (Art. 6 Abs. 1 lit. b), bei anderen Usern das berechtigte Interesse (Art. 6 Abs. 1 lit. f). Bestimmtes E-Mail-Marketing fällt schließlich unter Art. 6 Abs. 1 lit. a, wo das Gesetz Ihre Einwilligung verlangt. (Mehr dazu im KI-Abschnitt unserer Datenschutzerklärung.)
Einen Teil der KI-Arbeit übernehmen spezialisierte Anbieter; das fällt unter Vereinbarungen nach Art. 28 DSGVO. Sollten Daten den EU-/EWR-Raum verlassen, nutzt Riddle EU-Standardvertragsklauseln (SCC) sowie alle erforderlichen ergänzenden Maßnahmen. Sämtliche Details stellen wir Ihnen auf Anfrage zur Verfügung.
Und schließlich: Wir treffen keine Entscheidungen über Sie, die ausschließlich auf automatisiertem Profiling oder automatisierter Verarbeitung beruhen. Über alles, was echte Konsequenzen hat, entscheidet ein Riddle-Mitarbeiter.
Welche Dokumentation zu Informationssicherheit und Datenschutz gibt es?
Riddle ist ISO-27001-zertifiziert und zu 100 % DSGVO-konform.
Wir haben ein komplettes Informationspaket für InfoSec- und Datenschutzteams – inklusive Datenverarbeitung, ausführlicher Security-FAQ, Netzwerkarchitektur, unserem Security-White-Paper, der ISO-Zertifizierung und mehr.
Fragen Sie uns einfach im Support-Chat oder per E-Mail (hello@riddle.com) – wir senden Ihnen die Unterlagen gerne zur Prüfung zu.
Auf einen Blick: So geht Riddle mit der DSGVO um
| Frage | Riddle |
|---|---|
| Wo werden die personenbezogenen Daten gespeichert? | Riddle speichert Daten auf eigenen Servern an Standorten auf Banken-Niveau – primär in Deutschland, mit gespiegeltem Backup in Luxemburg. |
| Werden Daten in die USA übermittelt? | Auf keinen Fall. Wir nutzen keine Cloud-Software und keine CDNs, die von US-Unternehmen betrieben werden. Wir haben sogar ein eigenes CDN aufgebaut, um nicht auf einen US-Anbieter angewiesen zu sein. |
| Wer ist Verantwortlicher, wer Auftragsverarbeiter? | Als Ersteller des Quiz oder anderer interaktiver Inhalte sind Sie der Verantwortliche, Riddle ist der Auftragsverarbeiter. |
| Schließen Sie einen AVV mit Kunden ab? | Selbstverständlich. Sie können unseren Standard-AVV nutzen (alle Pläne) oder Ihren eigenen (mit Riddle Enterprise). |
| Welche Unterauftragsverarbeiter setzen Sie ein? | Nur vier – und alle haben ihren Sitz in der EU. Brevo ist unser Anbieter für den Support-Chat, Telehouse und Luxconnect betreiben unsere Server, und Probe Networks ist unser IT-Dienstleister. |
| Setzen Sie Cookies ein? | Nein – für einige wenige optionale Funktionen wie „Eine Stimme pro Browser“ nutzen wir Local Storage auf dem Gerät der User, erheben dabei aber niemals personenbezogene Daten. Eine vollständige Liste finden Sie hier. |
| Tracken Sie IP-Adressen oder nutzen Sie Tracker? | Wir tracken niemals IP-Adressen und nutzen keine Tracker, die personenbezogene Daten (PII) erheben. |
| Wie gehen Sie mit Google Fonts und eingebetteten Videos um? | Alle Google Fonts liegen auf unseren eigenen Servern und werden von dort ausgeliefert – so entfällt jegliches Tracking. Für Einbettungen von Drittanbietern wie X, YouTube und Vimeo kann vorab ein Einwilligungsbildschirm angezeigt werden. |
| Lässt sich die Einwilligung dokumentieren? | Ja, jeder erfasste Lead enthält ein Opt-in-Kennzeichen samt Zeitstempel, die an jedes CRM und jede Marketing-Software weitergegeben werden können. |
| Können wir die Daten einzelner Personen direkt im Tool löschen? | Selbstverständlich – das geht direkt über Riddles Account-Verwaltung. Unser Team unterstützt Sie dabei gerne. |
| Trainieren Sie KI-Tools mit Publikumsdaten? | Nein, das geschieht niemals. |
| Welche Zertifizierungen für Informationssicherheit und Datenschutz haben Sie? | Riddle ist seit 2025 ISO-27001-zertifiziert. |
| Wie sind Logins abgesichert? | Zwei-Faktor-Authentifizierung (2FA) ist für die User jedes Accounts Pflicht. |
Eine ausführliche Übersicht finden Sie auf unserer Seite Datenschutz und DSGVO-Konformität.
DSGVO und CCPA im Vergleich
Kalifornien ist zwar nur einer von 50 US-Bundesstaaten – aber die viertgrößte Volkswirtschaft der Welt. 2018 hat der Bundesstaat ein eigenes Datenschutzgesetz verabschiedet. Hier ein kurzer Überblick über die wichtigsten Gemeinsamkeiten und Unterschiede zur DSGVO.
| DSGVO | CCPA (inkl. Änderungen durch den CPRA) | |
|---|---|---|
| Wo gilt das Gesetz? | Für alle Einwohner der EU. Hinweis: Das Vereinigte Königreich hat ein eigenes, der DSGVO sehr ähnliches Gesetz. | Für alle Einwohner Kaliforniens |
| Wer muss es einhalten? | Die Größe spielt in der EU keine Rolle – jede Organisation, die personenbezogene Daten von EU-Einwohnern verarbeitet | Nur gewinnorientierte Unternehmen, die mindestens eines dieser Kriterien erfüllen: mehr als 26,625 Mio. US-Dollar Jahresumsatz; Verkauf, Weitergabe oder Kauf personenbezogener Daten von 100.000 oder mehr Personen; oder mindestens 50 % des Umsatzes aus dem Verkauf oder der Weitergabe personenbezogener Daten |
| Einwilligungsmodell | Opt-in – Sie brauchen zuerst eine Rechtsgrundlage, und die User müssen dann zustimmen. | Opt-out – Sie müssen bei der Datenerhebung zwar informieren, aber die User müssen der Weitergabe oder dem Verkauf ihrer personenbezogenen Daten aktiv widersprechen. |
| Rechte der Betroffenen | Die wichtigsten Rechte der User: Datenübertragbarkeit, Widerspruch, Auskunft, Berichtigung, Löschung | Einwohner Kaliforniens können: Auskunft verlangen, Daten berichtigen/löschen lassen, die Nutzung sensibler Daten einschränken sowie dem Verkauf oder der Weitergabe widersprechen. |
| Verträge mit Dienstleistern? | Auftragsverarbeitungsvertrag (AVV) | Verträge mit Dienstleistern (Service Provider Contracts) sind Pflicht |
| Meldepflicht bei Datenpannen | Höchstens 72 Stunden bis zur Meldung an die zuständigen Behörden | Geregelt im kalifornischen Gesetz zur Meldung von Datenpannen |
Machen Sie unser DSGVO-Quiz
Rund um die DSGVO gibt es viel zu beachten und zu behalten. Mit diesem kurzen Quiz können Sie Ihr Wissen zu den wichtigsten Konzepten testen – damit Sie einen Quiz-Maker mit gutem Gefühl nutzen, um Ihr Publikum zu begeistern und Zero-Party-Daten zu erheben.
Häufig gestellte Fragen
Sind Quizze zur Lead-Generierung DSGVO-konform?
Auf jeden Fall – wenn sie richtig aufgebaut sind. Die DSGVO verlangt, dass Quizteilnehmer freiwillig, für einen bestimmten Zweck, informiert und unmissverständlich einwilligen. Ein gut gemachtes Quiz erfüllt das ganz natürlich: Sie erklären Ihren Teilnehmern, wofür Sie ihre E-Mail-Adresse brauchen (z. B. um ihnen das Quiz-Ergebnis zu schicken), und holen für Marketing ein separates Opt-in ein. Noch einfacher wird die Compliance mit einem EU-basierten Online-Quiz-Maker, der alle Daten auf EU-Servern speichert und keine Third-Party-Cookies oder Tracker setzt.
Brauche ich ein Cookie-Banner, bevor jemand mein Quiz spielen kann?
Für Riddle selbst nicht. Riddle setzt in den für Ihr Publikum sichtbaren Inhalten keine Cookies oder Tracker, daher erfordert das Laden eines Riddles keine Cookie-Einwilligung. Optionale Funktionen wie „Nutzer merken“ oder „Eine Stimme pro Browser“ nutzen Local Storage – klären Sie diese mit Ihrem Datenschutzbeauftragten. Ihr Lead-Formular braucht trotzdem eine Rechtsgrundlage, meist die Einwilligung, und Einbettungen von Drittanbietern wie YouTube brauchen einen Einwilligungsbildschirm.
Setzt ein iFrame Cookies?
Das kann passieren. Ein eingebetteter iFrame kann Cookies für seine eigene Domain setzen und auslesen, und das Consent-Banner auf Ihrer Seite steuert ihn nicht automatisch. Der Riddle-iFrame setzt keine Cookies, ein YouTube-, Vimeo- oder X-Player innerhalb eines Quiz aber schon. Deshalb kann Riddle einen Einwilligungsbildschirm anzeigen, bevor solche Inhalte geladen werden.
Wie übergebe ich die Cookie-Einwilligung an ein eingebettetes Quiz?
Übergeben Sie den Einwilligungsstatus Ihrer Consent-Management-Plattform (CMP) an den Riddle Data Layer. Riddle reicht den Wert an die Werbe-iFrames im Quiz weiter, sodass Anzeigen die Entscheidung respektieren, die Besucher auf Ihrer Seite getroffen haben. Für Videos von YouTube, Vimeo oder X nutzen Sie stattdessen Riddles integrierten Einwilligungsbildschirm.
Wo werden meine Quiz-Daten gespeichert, und kann ich sie in der EU halten?
Bei Riddle bleiben alle Quiz-Daten in der EU. Riddle betreibt eigene Server in Rechenzentren auf Banken-Niveau in Deutschland mit gespiegeltem Backup in Luxemburg sowie ein eigenes CDN in der EU. Es gibt keine Übermittlungen in die USA, und alle vier Unterauftragsverarbeiter haben ihren Sitz in der EU. Riddles AVV können Sie in jedem Plan abschließen.
Kann jemand seine Einwilligung nach dem Quiz widerrufen?
Ja, jederzeit – und der Widerruf muss so einfach sein wie die Erteilung der Einwilligung (Art. 7 Abs. 3 DSGVO). Als Verantwortlicher stellen Sie dann die Verarbeitung der Daten dieser Person ein und löschen sie, soweit erforderlich. In Riddle hat jeder Lead ein Opt-in-Kennzeichen und einen Zeitstempel, und Sie können die Daten einzelner Personen mit einem Klick löschen.
Ab welchem Alter dürfen Kinder nach der DSGVO einwilligen?
Nach Art. 8 DSGVO können Kinder ab 16 Jahren in Online-Dienste einwilligen. Jeder EU-Mitgliedstaat kann diese Grenze aber auf bis zu 13 Jahre senken, das Alter ist in der EU also unterschiedlich. Wenn Ihr Quiz ein jüngeres Publikum erreicht, bauen Sie vor dem Lead-Formular eine Altersabfrage ein oder erheben Sie keine personenbezogenen Daten von Minderjährigen.
Brauche ich für ein Quiz eine Datenschutz-Folgenabschätzung?
Für ein einfaches Quiz zur Lead-Generierung in der Regel nicht. Eine Datenschutz-Folgenabschätzung (DSFA, Art. 35 DSGVO) ist nötig, wenn die Verarbeitung voraussichtlich ein hohes Risiko birgt, etwa bei umfangreichem Profiling, besonderen Kategorien personenbezogener Daten wie Gesundheitsdaten oder Daten von Kindern. Fragen Sie im Zweifel vor dem Start Ihren Datenschutzbeauftragten.
Gilt die DSGVO auch für US-Unternehmen?
Ja, wenn sie Menschen in der EU Waren oder Dienstleistungen anbieten oder deren Verhalten beobachten (Art. 3 DSGVO). Ein US-Publisher, dessen Quiz E-Mail-Adressen von Lesern in Deutschland erhebt, muss für diese Daten die DSGVO einhalten – egal, wo das Unternehmen seinen Sitz hat.
Was ist der Unterschied zwischen CCPA und DSGVO?
Beide Datenschutzgesetze schützen die Daten von Verbrauchern. Die DSGVO der EU ist strenger: Sie verlangt ein ausdrückliches Opt-in, bevor Daten erhoben werden. Der kalifornische CCPA setzt auf Opt-out – Sie dürfen zunächst erheben, aber die User haben das Recht, ihre Daten einzusehen und löschen zu lassen sowie dem Verkauf ihrer Daten zu widersprechen. Die DSGVO gilt für Daten von EU-Einwohnern, der CCPA nur für Unternehmen ab einer bestimmten Größe, die Daten von Einwohnern Kaliforniens erheben. Kurz gesagt: Wenn Sie ein Quiz zur Lead-Generierung DSGVO-konform aufbauen, erfüllt es auch den CCPA.
Zuletzt geprüft: 26. Oktober 2026 von Boris Pfeiffer, Gründer und CEO von Riddle.